目次~この記事に書かれていること~
“フィッシング”という手口を使った詐欺が横行しています。
実在する銀行やカード会社などになりすましてメールを送りつけて、偽のホームページへ誘導し、重要な情報を盗み取るというものです。
犯人は、盗んだ情報を使って、被害者の口座から自分の口座へ送金したり、偽造カードをつくって不正使用したり、または、個人情報を売ったりします。
その手口は、とても巧妙に進化しているために、多少の知識があるひとでも騙されてしまう可能性があります。
ここでは、フィッシング詐欺の手口や被害に遭わないために気をつけるポイントなどを、誰にでも分かりやすいよう、簡単にまとめてみたいと思います。
フィッシング詐欺とは?
フィッシング とは、 金融機関や企業などからと見せかけてメールを送り、IDやパスワード、クレジットカード情報、個人情報、企業秘密などの重要な情報を騙し取ること です。
ちなみに、フィッシング(phishing)は、魚釣り(fishing)と洗練(sophisticated)ということばで作った造語だといわれています。
メールは、不特定多数にに送られることが多いようですが、特定の標的に送られるケースもあり、その場合は、送信元が上司や取引先などに詐称していることもあります。
騙し取られた情報は
◇取引銀行口座の預金が勝手に引き出される
◇カード番号などでインターネットショッピングされる
◇偽造カードをつくられて不正使用される
◇個人情報が売られ不特定多数の犯罪者に渡る
◇パスワードを使いまわしている他のサービスからさらに個人情報を盗まれる
など、悪用されてしまいます。
このような被害を防ぐには、基本的な手口や事例、対策を知っておかなければなりません。
フィッシング詐欺の基本的なしくみ
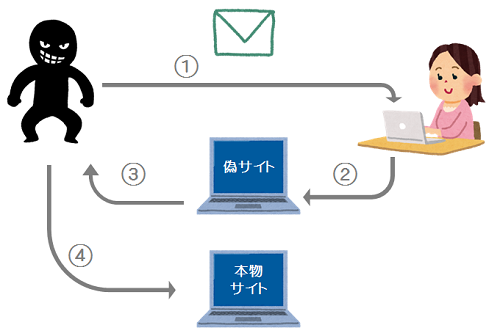
①犯人は、偽物のメールを送ります。
信用できるメールだと思わせるために、 銀行やクレジットカード会社、ショッピングサイトなどを装っています 。
②メールに書かれたリンクをクリックすると、犯人が作った偽サイトにつながります。
もっともらしい文面や緊急性を強調した文面 に騙されてクリックしてしまうと、 本当そっくりなサイトに接続される ので、フィッシングとは気づきにくくなっています。
③ユーザID、パスワードなどを入力します。
ユーザID、パスワード、カード番号、有効期限などや、他人から不正アクセスを防ぐために設けられたはずの第2暗証番号、秘密の質問と答えなどまで入力させらてしまい、その情報が犯人のもとへ送信されます。
④入手した情報をつかって本人になりすまし悪用します。
フィッシング詐欺の事例
カード会社を装ったメールでカード情報を盗まれた
【〇〇カードより大切なお知らせです】
いつも〇〇クレジットカードをご利用いただき誠にありがとうございます。
最近、他人のカードを利用した不正利用を行う犯罪が増加しております。
この度、対策の一環として、暗証番号の変更をお願いしております。
以下のURLからアクセスいただき、暗証番号の再設定をお願いいたします。
http://www.〇〇card.com/taisaku/henkou/
尚、このメールを受け取ってから1ヶ月以内に暗証番号変更がなされない場合は、ご利用中のクレジットカードが利用停止となりますので、早めの対策をお願いいたします。
これは、クレジットカード会社を装ってリンク先のサイトにアクセスさせ、カード情報を盗み取ろうとするものです。
そうと気付かずに情報を入力してしまったら最後、カードを不正使用されてしまいます。
銀行からのショートメールでネットバンキングのIDとパスワードを盗まれた

緊急:ダイレクトバンクのパスワードが失効します。△△銀行のメンテナンスサイトwww.△△-co-jp.pwより更新をお願いします。
スマホにショートメールが届きました。
パスワードが失効しては困る!と記載されたリンク先のサイトにアクセスし、ネットバンキングのIDとパスワードを入力し、新しいパスワードと登録しました。
しかし、これは偽のメッセージで、IDとパスワードを盗まれ、口座から預金がすべて犯人の口座に送金されてしまいました。
近年、携帯電話のショートメールをつかってメッセージを送信する新たな手口が見つかりました。
通常、金融機関はショートメールメッセージでの連絡はしていませんので注意しましょう。
SNSに届いたメッセージに騙され、アカウントが乗っ取られた
ある日、友人から「この前の写真、良く撮れてるから見てみて!」というメッセージが届きました。
メッセージにサイトへのリンクがあったのでクリックしてアクセスしてみたところ、ユーザ名とパスワードを入力する画面が開きました。
「あれ?接続が切れちゃったのかな?」と思って、ユーザ名とパスワードを入力しましたが、結局写真を見ることはできませんでした。
いつものログイン画面と同じようだったので、まったく疑いもせず入力してしまったのですが、ユーザ名とパスワードが盗まれ、アカウントを乗っ取られてしまいました。
わたしにメッセージを送ってきた友人も、アカウントが乗っ取られていたのです。
電子メールだけではなく、SNSや電子掲示板に投稿されたメッセージにリンク先アドレスを記載して誘導する手口もあります。
この事例のように、知っているひとからのメッセージだと信頼してしまいがちですので、十分気を付けなければなりません。
騙されないために重要な5つのポイント
◇怪しいメールに注意しよう
銀行やカード会社が、メールやショートメールなどで、口座番号やクレジットカード、パスワードを確認することはありません
。
また、メール本文に、IDやパスワードを入力するダイアログを表示されることもありません。
送信元メールアドレスなどの情報は偽装することができますので、すべて信用してしまうのは危険でしょう 。
また、怪しいメールに ファイルが添付されている場合は、絶対に開かないでください 。
SNSのメッセージの送り主も、アカウントが乗っ取られている可能性もあります。 いつもと言葉遣いが違ったり、おかしな点があるときは要注意です 。
◇電子メールの本文にあるリンクはクリックしないようにしよう
メール本文中にあるリンクはむやみにクリックしないようにしましょう。
フィッシング詐欺のメールでは、緊急性を訴えてくる文言が使われることも多いのですが、焦ることがないよう慎重に判断しましょう。
◇重要な情報を入力する前に本物かどうか確認しよう
通常、インターネットバンキングのIDやパスワード、クレジットカード番号などの重要な情報の入力画面はSSL通信という暗号化技術が使われます。
SSL通信が行われているかは、 Webブラウザのアドレスバーや組織名が緑色になっているか?カギのマークが表示されているか? などで確認できます。
SSLが使用されていない場合は、重要情報を入力しないようにしましょう。
また、画面だけで本物のサイトかどうかを見破ることは難しいので、 アドレスも確認するようにしましょう 。
◇パソコンのセキュリティ対策をしよう
セキュリティソフトの多くはフィッシング詐欺対策の機能が備わっていて、疑わしいサイトにアクセスしようとすると検知してくれます。100%安全というわけにはいきませんが、有効な対策です。
また、ブラウザは最新の状態にしておくようにしましょう。
◇取引のある金融機関などの連絡先をまとめておこう
銀行やカード会社からのメールと思われる場合でも、重要な情報の入力を求められるようなときは鵜呑みにせず、 フィッシングが疑われるときは、メール送信元の会社に連絡してみるようにしましょう 。
取引のある金融機関の正しい連絡先をまとめておくと安心です。
また、 金融機関が発信しているセキュリティ情報を定期的にチェックしておく ことも大切です。